


Ready for Defense: Geheimschutz als Erfolgsfaktor
Warum Unternehmen frühzeitig die Anforderungen an Verschlusssachen, sichere IT-Infrastrukturen und belastbare Sicherheitsdokumentation berücksichtigen sollten.
Die Verteidigungsindustrie eröffnet Unternehmen aus unterschiedlichsten Branchen neue Geschäftsmöglichkeiten. Neben klassischen Rüstungsunternehmen werden zunehmend auch IT-Dienstleister, Softwareentwickler, Technologieanbieter, Komponentenhersteller und spezialisierte Zulieferer benötigt.
Unternehmen, die Projekte in der Rüstungsindustrie in Aussicht haben, werden früher oder später mit den Begriffen Verschlusssachen (VS) und Geheimschutz in Kontakt kommen. Wer Aufträge für die Bundeswehr, öffentliche Auftraggeber oder Unternehmen der Verteidigungsindustrie übernehmen möchte, sollte sich deshalb frühzeitig mit den entsprechenden Anforderungen auseinandersetzen. Denn neben der technischen Leistungsfähigkeit eines Unternehmens kann auch der nachweisbare Schutz sensibler Informationen eine entscheidende Voraussetzung für die Durchführung eines Projekts sein. Je nach Auftrag und Geheimhaltungsgrad ergeben sich daraus Anforderungen an Personen, Räumlichkeiten, organisatorische Abläufe und insbesondere die IT-Infrastruktur.
Was sind Verschlusssachen und Geheimschutz?
Verschlusssachen sind Informationen, Gegenstände oder Erkenntnisse, die im öffentlichen Interesse – insbesondere zum Schutz des Wohles des Bundes oder eines Landes – geheim gehalten werden müssen, um Schäden oder Gefahren für die Sicherheit abzuwenden.
Geheimschutz bezeichnet die Gesamtheit der vorbeugenden Maßnahmen, die dazu dienen, staatlich relevante Informationen, Vorgänge und Gegenstände vor unbefugter Kenntnisnahme zu schützen.
Dabei wird grundsätzlich zwischen personellem und materiellem Geheimschutz unterschieden. Beide Bereiche verfolgen dasselbe Ziel: den Schutz von Verschlusssachen vor unbefugtem Zugriff und einer möglichen Gefährdung der Sicherheitsinteressen.
Begriffe kurz erklärt
Eine Information, ein Gegenstand oder eine Erkenntnis, die aufgrund ihrer Schutzbedürftigkeit amtlich eingestuft und entsprechend geschützt werden muss.
Gesamtheit der Maßnahmen, mit denen Verschlusssachen und sicherheitsempfindliche Informationen vor unbefugter Kenntnisnahme geschützt werden.
Maßnahmen, die sicherstellen, dass nur berechtigte und – soweit vorgeschrieben – sicherheitsüberprüfte Personen Zugang zu Verschlusssachen erhalten.
Bauliche, technische, organisatorische und informationstechnische Vorkehrungen, mit denen Verschlusssachen vor unbefugtem Zugriff, Verlust oder Beschädigung geschützt werden.
Welche Geheimhaltungsgrade gibt es?
Verschlusssachen werden abhängig von ihrem Schutzbedarf unterschiedlichen Geheimhaltungsgraden zugeordnet. Die Einstufung beeinflusst, welche Schutzmaßnahmen erforderlich sind und welche Verfahren Unternehmen beim Umgang mit den Informationen beachten müssen.
Für zivile Unternehmen ist insbesondere das Geheimschutzhandbuch des Bundesministeriums für Wirtschaft und Energie (BMWE) im jeweils einschlägigen Anwendungsbereich maßgeblich. Für die niedrigste Einstufung, VS-NfD, enthält das VS-NfD-Merkblatt die maßgeblichen Vorgaben für den Umgang mit diesen Verschlusssachen und deren Verarbeitung mit Informationstechnik.
Dabei ist zu beachten, dass die konkreten Anforderungen von der Einstufung, dem jeweiligen Auftrag und den einschlägigen Vorgaben des Auftraggebers abhängen.
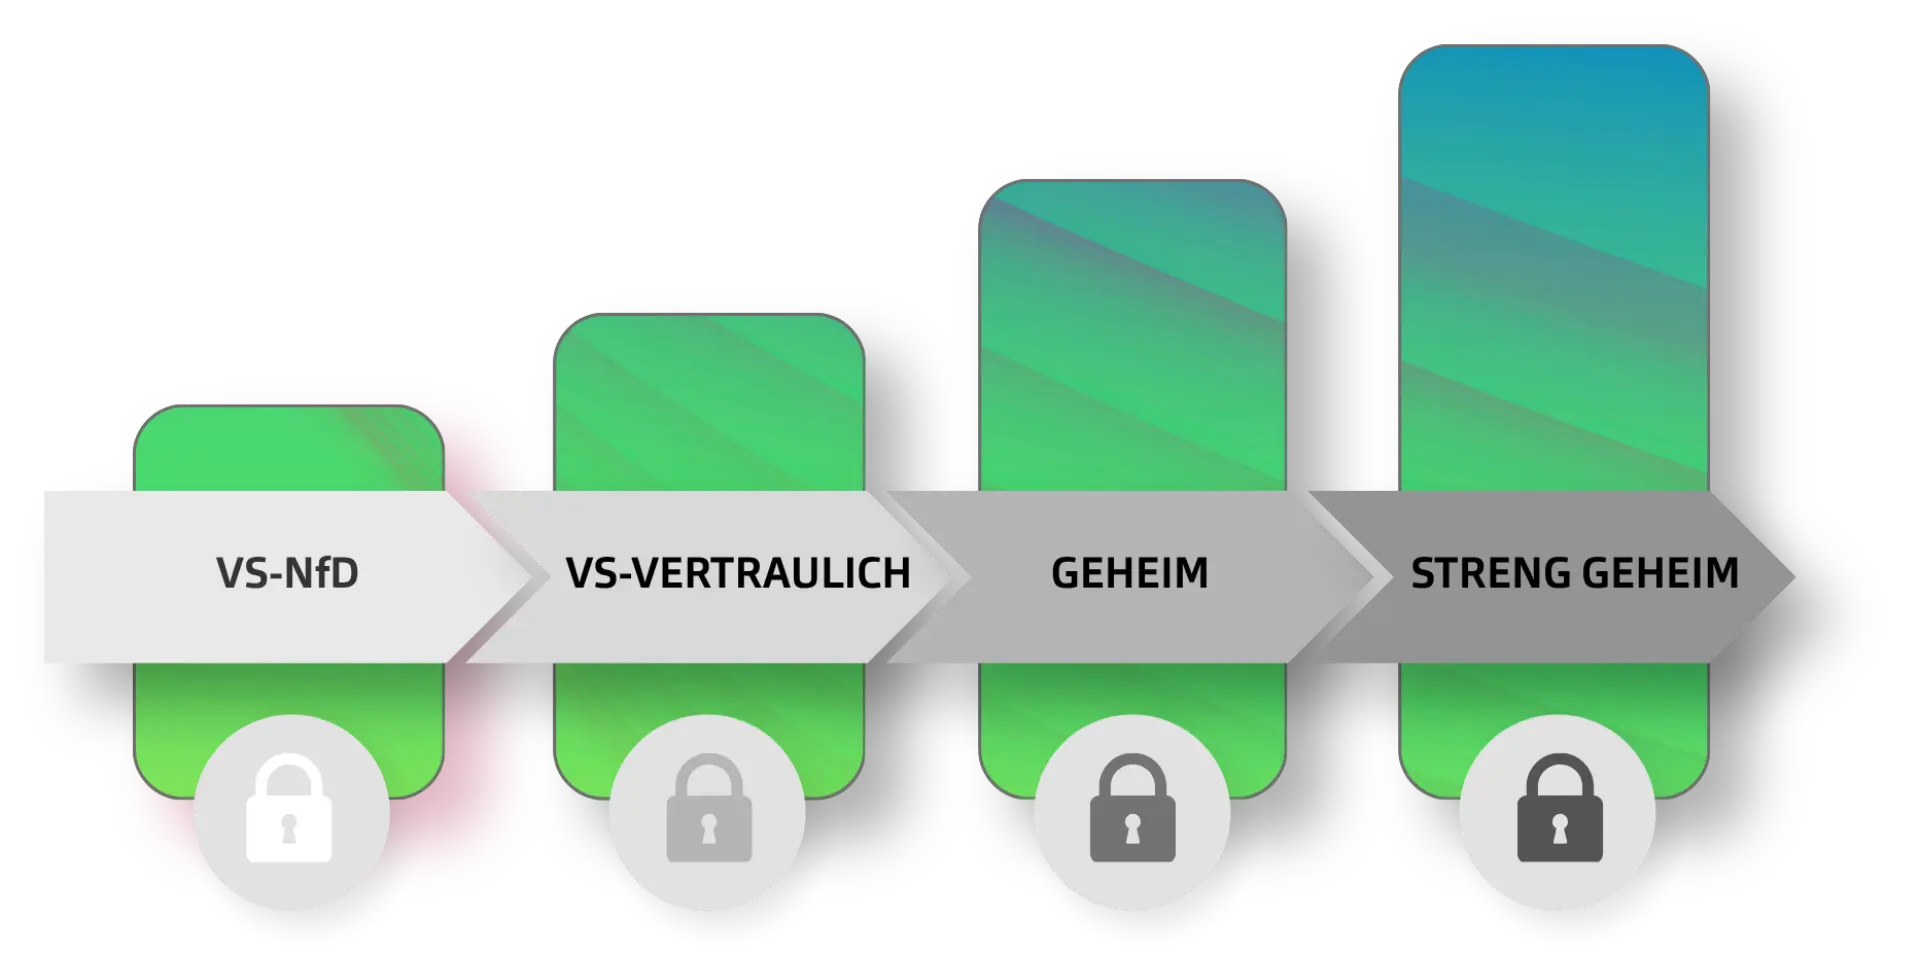
Die Geheimhaltungsgrade reichen von VS-NUR FÜR DEN DIENSTGEBRAUCH (VS-NfD) über VS-VERTRAULICH und GEHEIM bis hin zu STRENG GEHEIM.
Welche Anforderungen ergeben sich für Unternehmen?
Geheimschutz ist keine isolierte IT-Aufgabe. Vielmehr müssen personelle, organisatorische, bauliche, physische und technische Maßnahmen aufeinander abgestimmt werden. Welche Maßnahmen im Einzelnen erforderlich sind, richtet sich nach den geltenden Vorgaben, dem konkreten Systemaufbau und den Anforderungen des Auftraggebers.
Der personelle Geheimschutz schützt staatliche Verschlusssachen und sicherheitsempfindliche Einrichtungen vor Spionage, Sabotage und unbefugtem Zugriff. Der Zugang wird auf Personen beschränkt, die dazu berechtigt sind. Je nach Geheimhaltungsgrad und Auftragskonstellation können Verpflichtungen, Sicherheitsüberprüfungen und weitere Maßnahmen der Geheimschutzbetreuung erforderlich sein.
Der materielle Geheimschutz umfasst alle baulichen, technischen, organisatorischen und informationstechnischen Vorkehrungen zum Schutz von Verschlusssachen. Dazu zählen beispielsweise die Absicherung von Räumlichkeiten, die sichere Aufbewahrung von Unterlagen und Datenträgern sowie geeignete Schutzmaßnahmen für IT-Systeme.
Unternehmen benötigen klare Verantwortlichkeiten und verbindliche Verfahren für den Umgang mit Verschlusssachen. Dazu gehören unter anderem Regelungen zur Kennzeichnung, Aufbewahrung, Weitergabe und Vernichtung sowie zum Umgang mit Sicherheitsvorfällen.
Werden Verschlusssachen elektronisch verarbeitet, müssen geeignete IT-Sicherheitsmaßnahmen umgesetzt werden. Dazu gehören beispielsweise Zugriffskontrollen, sichere Systemkonfigurationen, Schutz vor Schadsoftware, Protokollierung, Datensicherung und die Absicherung von Kommunikationsverbindungen.
VS-NfD: Welche Anforderungen gelten für die IT-Infrastruktur?
Die Anforderungen an eine VS-NfD-konforme IT-Infrastruktur hängen maßgeblich von deren technischer Ausgestaltung ab. Je nach Aufbau, Vernetzung und Anbindung an andere Systeme unterscheiden sich die erforderlichen Schutzmaßnahmen, die einzusetzenden IT-Sicherheitsprodukte und der Umfang der Sicherheitsdokumentation. Entscheidend ist, die geltenden Vorgaben des VS-NfD-Merkblatts frühzeitig zu berücksichtigen und die technische Architektur sowie den sicheren Betrieb entsprechend auszurichten.
Zugelassene IT-Sicherheitsprodukte und Einsatz- und Betriebsbedingungen
Für bestimmte Schutzfunktionen fordert das VS-NfD-Merkblatt IT-Sicherheitsprodukte mit einer entsprechenden Zulassungsaussage des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Die Produkte müssen für den vorgesehenen Einsatzzweck geeignet sein und entsprechend den zugehörigen Einsatz- und Betriebsbedingungen (EUB) betrieben werden.
Diese Bedingungen können Vorgaben zur Konfiguration, Einsatzumgebung und zum sicheren Betrieb enthalten. Unternehmen sollten daher bereits bei der Planung prüfen, welche zugelassenen Produkte erforderlich sind und wie die Einhaltung der jeweiligen EUB im Betrieb sichergestellt und dokumentiert werden kann.
Ihr Produkt ist bereit für Defense. Ihr Unternehmen auch?
In unserem kostenfreien Webinar zeigen wir Ihnen, wie Sie Ihr Unternehmen defense-ready aufstellen – bevor der Auftrag kommt. Sie erhalten einen praxisnahen Überblick über die organisatorischen, personellen, technischen und sicherheitsseitigen Voraussetzungen für die Lieferfähigkeit im Defense-Umfeld.
Sicherheitskonzept und Selbstakkreditierung
Neben der technischen Umsetzung verlangt das VS-NfD-Merkblatt eine nachvollziehbare Dokumentation der Sicherheitsmaßnahmen. Dazu gehört – abhängig vom jeweiligen Anwendungsfall – ein Informationssicherheitskonzept, das die relevanten Anforderungen, die getroffenen Maßnahmen und die Ergebnisse der Risikoanalyse beschreibt. Der BSI IT-Grundschutz ist dabei in dem Umfang anzuwenden, den das Merkblatt für den jeweiligen Fall vorsieht.
Ein weiterer zentraler Bestandteil ist die Selbstakkreditierung. Dabei bestätigt die für VS-NfD verantwortliche Person im Unternehmen der Geschäftsleitung spätestens alle drei Jahre schriftlich, dass die einschlägigen IT-Anforderungen des VS-NfD-Merkblatts umgesetzt werden. Dazu gehört auch, die Einhaltung der geltenden EUB eingesetzter IT-Sicherheitsprodukte sowie die erforderlichen Grundlagen des Informationssicherheitsmanagements zu berücksichtigen.
Die notwendigen Nachweise müssen nachvollziehbar dokumentiert und bei relevanten Änderungen an der IT-Infrastruktur aktualisiert werden.
Warum der Dokumentationsaufwand häufig unterschätzt wird
Der Dokumentationsaufwand für eine VS-NfD-konforme IT-Infrastruktur hängt maßgeblich davon ab, ob bereits ein Informationssicherheitsmanagementsystem (ISMS), definierte Sicherheitsprozesse und klare Verantwortlichkeiten bestehen. Vorhandene Strukturen nach BSI IT-Grundschutz können genutzt werden, müssen jedoch auf die spezifischen Anforderungen des VS-NfD-Merkblatts geprüft werden.
Die Dokumentation umfasst – soweit erforderlich – Strukturanalyse, Schutzbedarfsfeststellung, Modellierung des Informationsverbunds und IT-Grundschutz-Check. Hinzu kommen die Bewertung von Risiken sowie anforderungsbezogene Nachweise, beispielsweise Sicherheitskonzepte, Betriebshandbücher und Regelungen zu spezifischen Sicherheitsthemen.
Bestehende IT-Dokumentationen, Betriebsprozesse und Nachweisverfahren können den Aufwand reduzieren. Fehlen diese Grundlagen, müssen sie häufig erst geschaffen werden. Auch die technische Architektur ist entscheidend: Bei isolierten Einzelplatz-PCs ist der Dokumentationsumfang meist überschaubarer als bei vernetzten Systemverbünden mit komplexen Schnittstellen und Kommunikationsbeziehungen.
Eine frühzeitige Bestandsaufnahme der IT-Infrastruktur und des vorhandenen ISMS zeigt, welche Unterlagen weiterverwendet werden können, wo Handlungsbedarf besteht und welcher Aufwand für die Herstellung und den dauerhaften Nachweis der VS-NfD-Konformität entsteht.
Frühzeitige Planung spart Aufwand
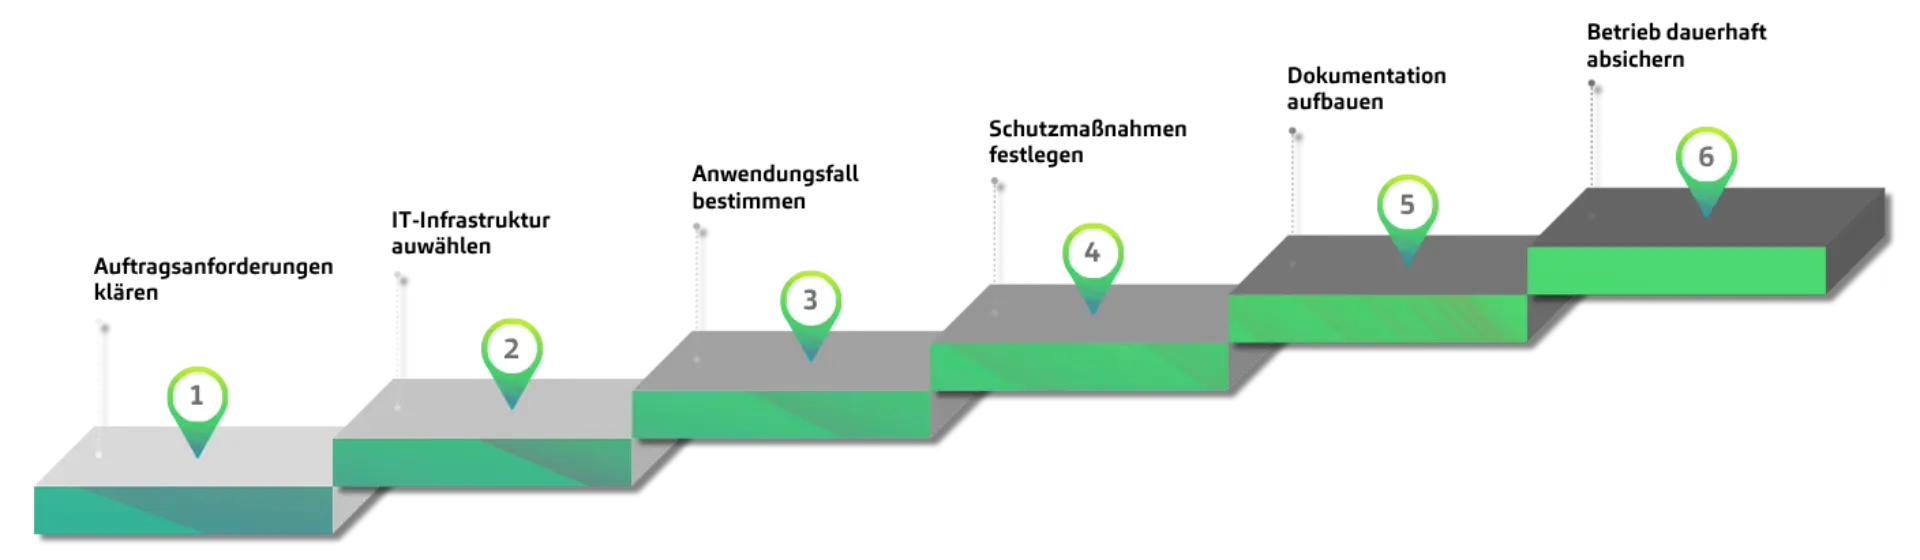
Unternehmen sollten Geheimschutz nicht erst berücksichtigen, wenn ein konkreter Auftrag unmittelbar vor der Umsetzung steht. Eine frühzeitige Bestandsaufnahme ermöglicht es, vorhandene Sicherheitsmaßnahmen zu nutzen, notwendige Anpassungen rechtzeitig einzuplanen und mögliche Einschränkungen bei der vorgesehenen IT-Nutzung frühzeitig zu erkennen. Eine strukturierte Vorbereitung kann in sechs Schritten erfolgen. Je früher die folgenden Fragen beantwortet werden, desto besser lassen sich Geheimschutzanforderungen in die Projektplanung und die technische Architektur integrieren:
- Auftragsanforderungen klären:
Welche Geheimhaltungsgrade, Vorgaben und Nachweise sind relevant? - IT-Infrastruktur auswählen:
Welche Systeme, Dienste, Schnittstellen und Personen sind notwendig? - Anwendungsfall bestimmen:
Handelt es sich um einen isolierten Einzelplatz-PC, einen isolierten IT-Systemverbund oder ein VS-NfD-Netzwerk mit Verbindungen zu Netzwerken mit niedrigerem Sicherheitsniveau? - Schutzmaßnahmen festlegen:
Welche technischen und organisatorischen Maßnahmen sowie zugelassenen IT-Sicherheitsprodukte und EUB sind zu berücksichtigen? - Dokumentation aufbauen:
Informationssicherheitskonzept, Risikoanalyse, Maßnahmenplanung und Betriebsregelungen konsistent zusammenführen. - Betrieb dauerhaft absichern:
Verantwortlichkeiten, regelmäßige Prüfungen, Selbstakkreditierung und die Fortschreibung bei Änderungen etablieren.
Fazit: Geheimschutz von Anfang an mitdenken
Der Einstieg in die Verteidigungsindustrie eröffnet Unternehmen neue Perspektiven, ist jedoch mit besonderen Anforderungen an den Schutz sensibler und eingestufter Informationen verbunden. Wer Projekte in diesem Umfeld anstrebt, sollte sich frühzeitig mit Verschlusssachen, Geheimschutz und den daraus resultierenden Anforderungen auseinandersetzen.
Insbesondere bei der Verarbeitung von VS-NfD ist es entscheidend, IT-Sicherheit nicht auf einzelne technische Maßnahmen zu reduzieren. Die passende IT-Architektur, der sachgerechte Einsatz zugelassener IT-Sicherheitsprodukte, die Einhaltung ihrer Einsatz- und Betriebsbedingungen, klare Verantwortlichkeiten und eine belastbare Sicherheitsdokumentation müssen zusammenspielen.
Geheimschutz sollte deshalb nicht erst dann zum Thema werden, wenn ein Auftrag bereits vor der Tür steht. Wer die Anforderungen frühzeitig berücksichtigt, kann den Handlungsbedarf realistischer einschätzen, spätere Anpassungen reduzieren und die Voraussetzungen für eine erfolgreiche Zusammenarbeit mit Auftraggebern der Verteidigungsindustrie verbessern.

Über den Autor
Toni Schlichting diente 13 Jahre als Offizier bei der Bundeswehr in den Bereichen militärisches Nachrichtenwesen und militärische Sicherheit. Zuletzt verantwortete er rund zwei Jahre lang in einem multinationalen Rüstungsprojekt die IT-Sicherheitsarchitektur sowie die Informationssicherheitskonzeption. Heute arbeitet er in hoch komplexen Rüstungsprojekten.
Sie haben Fragen?
Wir unterstützen Sie mit umfassender Geheimschutzberatung – von der Einordnung relevanter Anforderungen über die Planung und Entwicklung geeigneter Sicherheitskonzepte bis hin zur Bereitstellung VS-NfD-konformer IT-Infrastrukturen. Dabei begleiten Sie bei der Umsetzung der erforderlichen technischen, organisatorischen und dokumentarischen Maßnahmen und schaffen die Voraussetzungen für einen sicheren und regelkonformen Betrieb.