

Was versteht man unter einem Informationssicherheitskonzept und wofür wird es gebraucht?
Das Informationssicherheitskonzept ist ein zentraler Bestandteil der Informationssicherheitsdokumentation. Es beschreibt eine strukturierte Strategie und Umgebung, die konkrete Maßnahmen, Richtlinien und Verfahren umfasst, um die Informationssicherheit innerhalb einer Organisation oder eines Projekts nachhaltig zu gewährleisten. Das Ziel besteht darin, den Schutzbedarf systematisch zu identifizieren, Bedrohungen zu analysieren und angemessene Schutzmaßnahmen festzulegen.
Ein Informationssicherheitskonzept beantwortet im Kern mindestens fünf zentrale Fragen:
- Inventar: Welche IT-Systeme, Daten und Prozesse werden in der Organisation genutzt?
- Interaktion: Wie greifen die verwendeten IT-Systeme und Prozesse ineinander?
- Risikoanalyse: Welchen potenziellen Bedrohungen und Schwachstellen sind diese ausgesetzt?
- Schutzmaßnahmen: Welche konkreten Maßnahmen sichern Vertraulichkeit, Verfügbarkeit und Integrität?
- Notfallmanagement: Wie ist das Notfallmanagement bei Angriffen oder Systemausfällen organisiert?
Das IT-Grundschutz-Kompendium des Bundesamts für Sicherheit in der Informationstechnik (BSI) ist die etablierte Vorgehensweise zur Einführung eines Informationssicherheits-Managementsystems (ISMS) im deutschsprachigen Raum. Insbesondere in der öffentlichen Verwaltung, bei Betreibern Kritischer Infrastrukturen (KRITIS) sowie im Gesundheits- und Finanzwesen wird der IT-Grundschutz regelmäßig angewendet. Für KRITIS-Betreiber ist seine Anwendung gesetzlich verpflichtend.
Das IT-Grundschutz-Kompendium basiert auf der internationalen Norm ISO/IEC 27001 und bietet eine detaillierte, praxisorientierte Auslegung dieser Norm.
Vorgehensmodell nach IT-Grundschutz
Der IT-Grundschutz unterscheidet drei Vorgehensweisen zur Absicherung:
Basisabsicherung
Der strukturierte Einstieg in den IT-Grundschutz ohne vollständige ISMS-Implementierung.
Kern-Absicherung
Der fokussierte Schutz besonders schützenswerter Bereiche („Kronjuwelen“) der Organisation.
Standard-Absicherung
Die vollumfängliche ISMS-Einführung über die gesamte Organisation hinweg.
Ein exemplarischer Ablauf der Standard-Absicherung folgt den Vorgaben des BSI-Standards 200-2 („Erstellung der Sicherheitskonzeption bei der Standard-Absicherung“):
- Geltungsbereich und Strukturanalyse: Definition des Geltungsbereichs und Erfassung der relevanten IT-Systeme (Organisation, Infrastruktur, Systeme, Anwendungen, Mitarbeitende).
- Schutzbedarfsfeststellung: Ermittlung des Schutzbedarfs hinsichtlich Vertraulichkeit, Integrität und Verfügbarkeit.
- Modellierung & IT-Grundschutz-Check (Teil 1): Zuordnung konkreter Anforderungen zu einzelnen Zielobjekten (z. B. Clients, Server oder Anwendungen).
- Ein Praxisbeispiel: Bei einem Linux-Client mit hohem Schutzbedarf kann die Anforderung bestehen, eine Festplattenverschlüsselung zu implementieren. In der Dokumentation wird die konkret eingesetzte Verschlüsselungsmethode nachvollziehbar festgehalten.
- Ein Praxisbeispiel: Bei einem Linux-Client mit hohem Schutzbedarf kann die Anforderung bestehen, eine Festplattenverschlüsselung zu implementieren. In der Dokumentation wird die konkret eingesetzte Verschlüsselungsmethode nachvollziehbar festgehalten.
- Risikoanalyse & Konsolidierung: Ergänzende Risikoanalysen für spezifische Zielobjekte je nach Schutzbedarf und Einsatzzweck.
- IT-Grundschutz-Check (Teil 2) & Realisierung: Umsetzung und Überprüfung der festgelegten Maßnahmen.
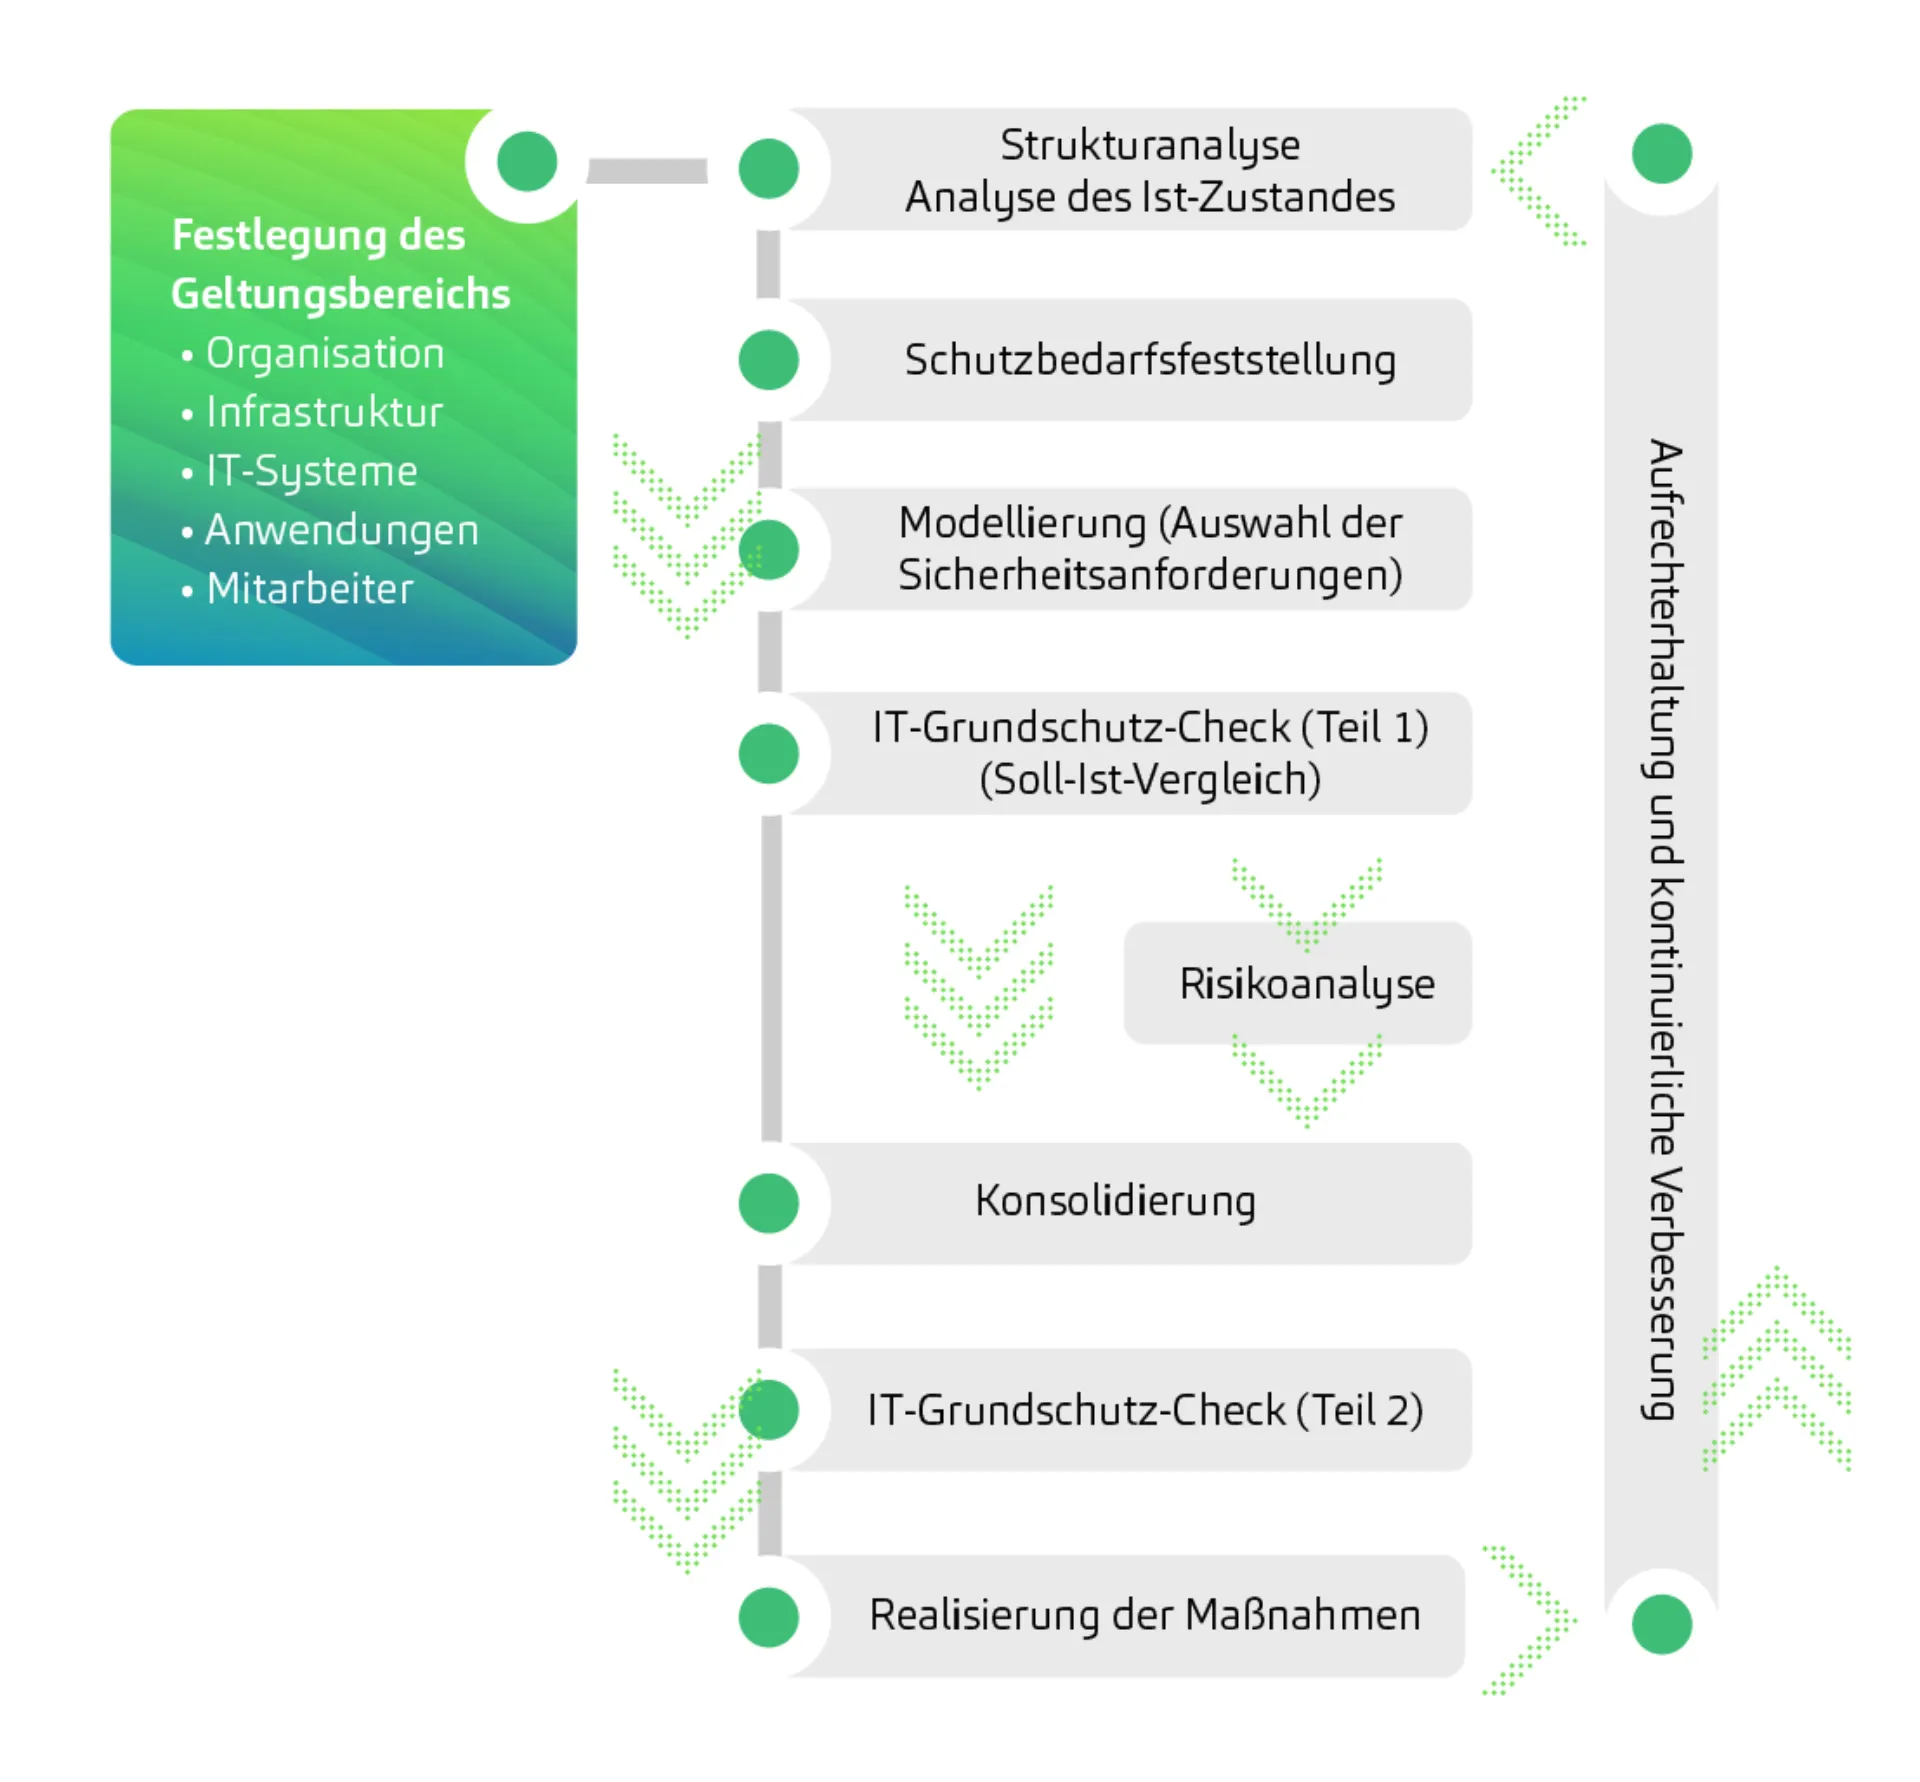
Die Vielzahl der Anforderungen wird systematisch dokumentiert, häufig mithilfe spezialisierter Tools wie der SAVe DB oder einer strukturierten Tabellenkalkulation. Das Ergebnis dieses Prozesses ist eine vollständige und nachvollziehbare Informationssicherheitsdokumentation.
Worauf muss man bei der Entwicklung achten? Welche Faktoren gilt es zu berücksichtigen?
Bei der Einführung eines ISMS ist es von zentraler Bedeutung, dass die Unternehmensleitung den Geltungsbereich, den Zweck und die Zielsetzung klar definiert sowie die erforderlichen personellen, finanziellen und zeitlichen Ressourcen bereitstellt. In der Praxis wird der zeitliche Aufwand für die Erstellung und Implementierung eines ISMS häufig unterschätzt.
Ein entscheidender Erfolgsfaktor ist die Strukturanalyse – hier gilt die Devise „Keep it simple“. Wenn die IT-Infrastruktur an dieser Stelle nicht ausreichend vereinfacht und übersichtlich dargestellt wird, führt dies im weiteren Verlauf zu erheblichem Mehraufwand. Zu komplexe Strukturen vervielfachen die Anforderungen an das Sicherheitskonzept und erschweren dessen praktische Umsetzung unnötig.
Darüber hinaus muss eine kontinuierliche Überprüfung und Anpassung sichergestellt sein, um auch bei sich verändernden Bedrohungslagen und technologischen Entwicklungen ein dauerhaft hohes Sicherheitsniveau zu gewährleisten.
Was sind die Besonderheiten im militärischen Kontext?
Die Bundeswehr hat eigene Vorgaben und Vorlagen entwickelt, die eine spezifische Auslegung und Anwendung des BSI-Grundschutz-Kompendiums im Kontext von Rüstungsprojekten ermöglichen. Für die Akkreditierung und Zertifizierung von Informationssicherheitskonzepten ist hierbei nicht das BSI direkt zuständig, sondern die Stelle Deutsche militärische Security Accreditation Authority (DEUmilSAA) innerhalb der Bundeswehr.
In der Wehrtechnik und Rüstungsindustrie erfolgt die Erstellung von Informationssicherheitskonzepten stets projektbezogen. Bei der Entwicklung neuer Rüstungsgüter im Auftrag der Bundeswehr ist die Informationssicherheitsdokumentation fester Bestandteil des Lieferumfangs.
Dabei gilt: Informationssicherheit muss bereits in der frühen Designphase des Produkts („Security by Design“) berücksichtigt werden. Ein verspäteter Einbau führt im Projektverlauf zu erheblichen Mehraufwänden und vermeidbaren Kosten.
Zudem muss die Vorgehensweise zur Erstellung des Sicherheitskonzepts zu Projektbeginn eindeutig mit allen beteiligten Partnern und Unterauftragnehmern abgestimmt werden. Folgende Fragen sind vorab verbindlich zu klären:
- Welche Bestandteile des Konzepts werden vom Hauptauftragnehmer geliefert?
- Wird ein Bottom-up- oder ein Top-down-Ansatz verfolgt?
- Wie wird eine einheitliche Vorgehensweise aller Unterauftragnehmer gewährleistet?
- Wie wird sichergestellt, dass die Kommunikation mit dem Kunden - dem Bundesamt für Ausrüstung, Informationstechnik und Nutzung der Bundeswehr (BAAINBw) - konsistent erfolgt?
Nachträgliche Anpassungen der Vorgehensweise im laufenden Projekt führen in der Regel zu Verzögerungen und deutlichen Mehrkosten.
Welche Herausforderungen bringen vor allem schwimmende Systeme mit sich?
Das BSI-Grundschutz-Kompendium wurde primär für klassische Büro- und Rechenzentrumsumgebungen entwickelt. Die besonderen Rahmenbedingungen eines Kriegsschiffes werden darin nur teilweise abgebildet. Zwar existieren bundeswehrspezifische Bausteine, doch erfordert der maritime Einsatz eine kontextbasierte Auslegung des Standards.
Folgende Herausforderungen stehen dabei im Fokus:
Kriegsschiffe sind hochkomplexe, mobile und weitgehend autarke Systeme. Standardisierte BSI-Maßnahmen lassen sich oft nicht 1:1 auf maritime Einsatzszenarien übertragen.
Waffeneinsatz-, Navigations- und Kommunikationssysteme unterliegen extrem hohen Anforderungen an Verfügbarkeit, Integrität und Reaktionsgeschwindigkeit. Sicherheitsmaßnahmen dürfen die Einsatzfähigkeit niemals beeinträchtigen.
- Ein Beispiel: Der Einsatz einer klassischen Festplattenverschlüsselung kann bei Echtzeitsystemen (Real-Time-Systemen) das Zeitverhalten negativ beeinflussen und somit die Kernfunktion gefährden. Ungeplante Updates oder Neustarts sind im Einsatz ausgeschlossen.
Physisch getrennte Netzsegmente (z. B. Red/Black Separation) und der langzeitige Betrieb ohne Internetverbindung erschweren klassische IT-Prozesse wie zentrales Patchmanagement, automatisierte Log-Analysen oder Monitoring.
Auch in internationalen Gewässern oder unter Gefechtsbedingungen muss die Informationssicherheit lückenlos gewährleistet sein. Notfallmanagement und Wiederherstellungskonzepte müssen autark, robust und 100 % offline-fähig funktionieren.
Hohe Einstufungen (z. B. VS-NfD, GEHEIM) erfordern verschärfte Maßnahmen bei Zugriffsschutz, Kryptografie und Datenhandling, die weit über den zivilen Standard-Grundschutz hinausgehen.
Kriegsschiffe sind oft mehrere Jahrzehnte im Dienst. Sicherheitskonzepte müssen daher extrem nachhaltig angelegt sein und mit Obsoleszenz sowie begrenzten Aktualisierungsmöglichkeiten umgehen können.
Fazit: Die Anwendung des BSI-Grundschutzes auf Kriegsschiffen erfordert eine flexible, praxisnahe Auslegung, tiefgehendes Systemverständnis sowie die enge Abstimmung mit der DEUmilSAA. Ziel ist die nahtlose Integration von Informationssicherheit in hochsensible militärische Systeme – ohne deren operative Einsatzbereitschaft zu gefährden.
Was zeichnet msg in diesem Bereich aus und wie können wir Kunden unterstützen?
Das Defense & Aerospace-Team der msg systems ag vereint langjährige Erfahrung in der Erstellung von Informationssicherheitsdokumentationen für komplexe Rüstungsprojekte – sowohl auf Industrieseite als auch direkt beim Kunden (z. B. dem BAAINBw). Wir verfügen bei maritimen Rüstungsvorhaben, der Digitalisierung landbasierter Operationen (DLBO) und im Aerospace über tiefes Fachwissen, kombiniert mit operativer Expertise aus der eigenen Dienstzeit und der praktischen Nutzung dieser Systeme. Zudem haben wir mehrjährige Erfahrungen in der Zusammenarbeit mit der DEUmilSAA im Rahmen von Akkreditierungen.
Dank dieser Erfahrungen unterstützen wir Projekte bereits in der Initialisierungsphase: Wir definieren gemeinsam mit dem Kunden passgenaue Prozesse und einen projektübergreifenden Ansatz für die Informationssicherheit. So verhindern wir frühzeitig Fehlentwicklungen, Mehraufwände und unkalkulierte Kosten.
Unser Anspruch geht dabei über die reine Dokumentenerstellung hinaus: Wir beteiligen uns aktiv am Sicherheitsdesign und gestalten die Informationssicherheit der Systeme gemeinsam mit unseren Kunden von Grund auf mit.
Über die Autoren

Toni Schlichting ist verheiratet, Vater von zwei Kindern und lebt in Hamburg. Er diente 13 Jahre als Offizier bei der Bundeswehr in den Bereichen militärisches Nachrichtenwesen und militärische Sicherheit. Zuletzt verantwortete er rund zwei Jahre lang in einem multinationalen Rüstungsprojekt die IT-Sicherheitsarchitektur sowie die Informationssicherheitskonzeption. Heute arbeitet er gemeinsam mit Dennis in hoch komplexen Rüstungsprojekten.
Dennis Sternke ist verheiratet, Vater von zwei Kindern, und hat seinen Lebensmittelpunkt im Norden von Braunschweig. Nach 13 Jahren bei der Bundeswehr als Offizier im spannenden Umfeld des Elektronischen Kampfes, wo er sowohl die IT-Abteilung leitete als auch die gesamte Informationssicherheit der Dienststelle verantwortete, bringt er seine Expertise heute als Senior Cybersecurity Specialist in Rüstungsprojekten zusammen mit Toni ein.